

- 製品
製品
進化する IoT 脅威に対応する業界トップのセキュリティ
IoT をセキュアに保つことは困難です。また、それはミッションクリティカルでもあります。IoT セキュリティの脆弱性が頻繁に表面化することから、コネクテッドデバイスを保護するという課題は、製品ライフサイクル全体を通じてデバイスメーカーに課されます。顧客データや最新のオンラインビジネスモデルは、コストのかかるハッキングや企業ブランドへのダメージの標的になりつつあるため、接続された世界で製品を守ることは必要不可欠です。デバイスメーカーは、セキュリティを維持するために、ハードウェア、ソフトウェア、ネットワーク、クラウドに基盤となるセキュリティ・プラットフォームが必要です。私たちにお任せください。
Secure Vault
Secure Vault™ は、IoT の脅威の高まりに対応する、業界をリードする最先端のセキュリティ機能スイートです。エコシステムのセキュリティ侵害のリスクや、知的財産の侵害、偽造による収益の損失を低減します。具体的には、Secure Vaultテクノロジー:
- スケーラブルなローカルおよびリモートのソフトウェア攻撃から保護します
- ソフトウェア攻撃ほど一般的ではありませんが、急増する手ごろでアクセスしやすいツールによって増加しているローカルハードウェア攻撃に対する防御をおこないます
- 高度な機器で特定の時間、セキュリティ機能を侵害しようとする独立第三者機関の試験に合格しています
あなたにとって適切なレベルのセキュリティとは?
-
高
-
中
-
ベース
Secure Vault - High
通信チャネルとデバイス自体を論理攻撃ベクトルと物理攻撃ベクトルの両方から保護することで、デバイスの最大限のセキュリティを確保します。Vault-Mid 機能に加えて、鍵は物理的にクローン化できない機能(PUF)を使用してラップされ、各デバイスにはそれを一意に識別する秘密鍵があります。デバイスにはあらゆる物理形式の改ざんからデバイスを保護する高度な改ざん検出設定もあります。
Secure Vault - Mid
通信チャネルの保護と論理攻撃ベクトルに対する保護を確保する、高いレベルのセキュリティ。Vault-Base 機能だけでなく、信頼性と安全なローダー(RTSL)によるセキュアなブートシーケンスにより、デバイスはデバイス上で実行されている、ファームウェアを認証します。また、デバイスにはセキュアなデバッグ機能があり、正規の担当者のみがデバイスをデバッグできます。Secure Vault-Mid のパーツには、TrustZoneサポート*も含まれています。TrustZone サポートにより、鍵やその他のアプリケーションファームウェアの保護されたストレージが可能です。
*TrustZone サポートは現在、すべての BLE デバイスで利用可能で、
近い将来このサポートをその他すべてのスタックにリリースする予定です。
Secure Vault - Base
2 台のデバイス間の通信チャネルを保護し、その中を流れるデータを暗号化することで、デバイスに十分なセキュリティを提供します。この階層で顕著な機能には、安全なアプリケーションブート、実証済みの暗号化エンジン、真の乱数発生器(TRNG)機能が含まれます。
Silicon Labs IoT 製品セキュリティ
| 特徴 | シリーズ 3 Secure Vault™ | 高 | 中 | ベース |
| セキュリティ・フレームワーク | PSA レベル4 認証済み | PSA レベル3 認証済み | PSA レベル2 認証済み | PSA レベル 1 認証済み |
| 真の乱数発生器 | ✔ | ✔ | ✔ | ✔ |
| 暗号エンジン | ✔ | ✔ | ✔ | ✔ |
| セキュアなアプリケーションブート | ✔ | ✔ | ✔ | ✔ |
| セキュアなエンジン | HSE | HSE | VSE/HSE | — |
| TrustZone | ✔ | ✔ | ✔ | — |
| RTSL 付きセキュア・ブート | ✔ | ✔ | ✔ | — |
| ロック/ロック解除機能でセキュアなデバッグ | ✔ | ✔ | ✔ | — |
| DPA 対策 | ✔ | ✔ | OPNを選択する | — |
| タンパー防止 | ✔ | ✔ | — | — |
| DFA 検出 | ✔ | — | — | — |
| 認証済み XiP(AXiP) | ✔ | — | — | — |
| 安全な認証 | — | ✔ | — | — |
| 安全な鍵管理 | ✔ | ✔ | — | — |
| 高度な暗号化 | ✔ | ✔ | — | — |
- 認証
認証
Silicon Labs では、セキュリティはワイヤレス技術を設計、構築、提供するための基盤です。
情報セキュリティは最優先事項であり、日常業務の重要な要素です。世界がますますつながるにつれて、すべてのデバイス、ネットワーク、エコシステムは信頼に依存しています。業界の慣行に従い、基準との整合性を追求し、データ、デバイス、およびそれらに依存する人々を保護するために、すべてのレイヤーにセキュリティを組み込みます。エンジニアリングに関する深い専門知識、誠実さの文化、継続的な改善へのコミットメントにより、イノベーションとセキュリティがともに進化し、すべての接続がスマートで安全であることを保証します。
ここをクリックして、認定された情報セキュリティ管理システム(ISMS)と全社的なセキュリティへの取り組みを通じて、当社がどのように最高基準を維持しているかをご覧ください。
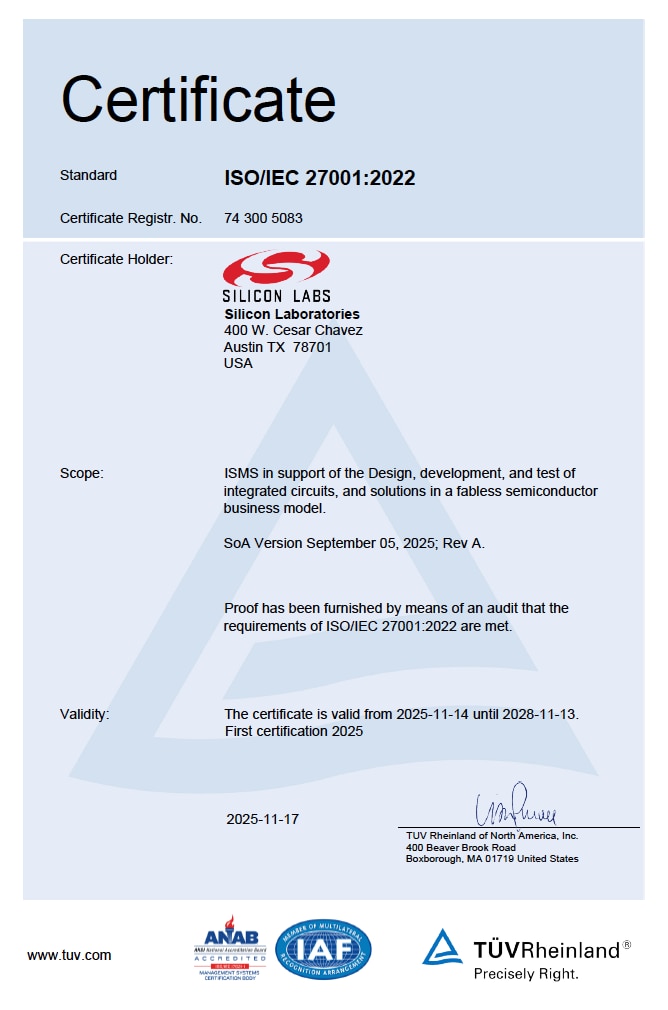
Silicon Labs の ISO 27001:2022 証明書
セキュリティに対する当社の取り組みは、ISO 27001:2022認証によって検証されています。この認証は、当社のセキュリティ慣行が、世界で最も厳格な情報セキュリティマネジメントの国際基準の一つに準拠していることを立証するものです。Silicon Labsは、TÜV Rheinland of North AmericaのISO 27001:2022認証を取得しています。
製品セキュリティへのコミットメント
当社のISO 27001:2022認証の範囲からも明らかなように、製品のセキュリティは当社のイノベーションの中心にあります。当社は、ハードウェアとソフトウェアのライフサイクル全体にわたるセキュリティをゼロから組み込んだ集積回路とソリューションを設計、開発、テストしています。セキュアな開発ライフサイクルの実践、継続的なテスト、協調的な脆弱性の開示、信頼できるサプライチェーンの実践を通じて、製品が最高水準のレジリエンスと完全性を満たすことを保証します。私たちの目標は、データを保護し、ユーザーを保護し、あらゆる展開で信頼を醸成する、安全で接続されたデバイスを実現することです。
詳細については、製品セクションをご覧ください。
品質および環境に関する認証については、こちらのページをご覧ください。
- CRA
CRA
セキュアな製品設計、ライフサイクルガバナンス、および協調的な脆弱性対応に基づく CRA 対応準備。
Silicon Labs は、欧州連合サイバーレジリエンス法(CRA)への準拠を確保するために、当社の既存の製品、プロセス、およびサポート関連書類をレビューおよび更新しています。当社のアプローチは、セキュリティ・バイ・デザイン開発、製品セキュリティ・ガバナンス、パブリック脆弱性処理、および製品ライフサイクル全体にわたるエビデンスに基づく準備活動を組み合わせています。
サイバーレジリエンス法へのコミットメント
CRAは、EU市場にデジタル要素を投入する製品の水平的サイバーセキュリティ要件を定めています。セキュアな開発、脆弱性処理、ユーザー情報、技術文書、ライフサイクルサポートへの期待を高めます。
Silicon Labs は、安全な製品ライフサイクル管理、文書化、協調的な脆弱性処理を伴う PSIRT 運用、および内部慣行に関して、該当する CRA の義務の遵守を保証します。 これらの慣行は、他のセキュリティ基準、認証、および/またはフレームワークに基づいて、すでに実施されています。
このページは、公式の規制テキスト、関連する認証ページ、製品セキュリティリソース、報告チャネルに訪問者をリンクさせながら、その準備状況を伝えることを目的としています。
これが重要な理由
製品メーカーは、シリコンおよびソフトウェアのサプライヤーが、グローバル規制の強化の下で、安全な導入、脆弱性への対応、ソフトウェアの透明性、およびライフサイクルのメンテナンスをサポートできるという確信を必要としています。
CRAのマイルストーン

CRAの主要トピック

サイバーリスク評価
Silicon Labs は、積極的なリスク評価活動を推進します。

一般要件
Silicon Labs は、セキュアなエンドツーエンドの製品設計とサポートを支援しています。

ユーザーへの情報と指示
Silicon Labs は、お客様にセキュリティガイダンスを提供しています。

技術資料
Silicon Labs は、役立つリソースを提供しています。

報告要件
Silicon Labs は、セキュリティ脆弱性レポートとパッチを提供します。
CRAの重要トピックの詳細およびFAQへの回答については、以下を参照してください。
Silicon Labsの保証
CRAの主要トピックとの整合性
サイバーリスク評価
- PSA認定レベル4 :シリーズ 3 Secure Vault は、高保証のハードウェアルートオブトラストを確立し、高度な物理攻撃やソフトウェア攻撃に対する独立検証された耐性を示します。この成果の詳細については、こちらをクリックしてください。
- ISO 27001:2022 認証済み: 当社の情報セキュリティマネジメントシステムは、設計、開発、テストプロセス全体に製品セキュリティを組み込んで、会社全体で安全な検証とガバナンスをサポートします。ISO 27001証明書はこちらからご覧ください。
一般要件

- セキュア設計: Secure Vault™などの革新的なソリューションを作成することで、セキュリティを念頭に置いたハードウェア設計。業界で認められた安全なコーディング基準と、コードの安全性を重視した社内ガイドラインに準拠したソフトウェア開発
- 脆弱性管理: 潜在的な脆弱性を追跡し、迅速なトリアージ、修復、文書化、および製品のレジリエンスを強化するフィードバックシステムを確保する一元化されたシステム。
- 継続的改善: セキュリティテスト(脅威モデリング、ファジングテスト、リグレッションテスト、定期的なペネトレーションアセスメント)を、リリース前だけでなく、製品ライフサイクル全体を通じて実施する。
ユーザーへの情報と指示
- 開発者向けドキュメントとセキュリティ脆弱性に関するよくある質問と回答: 開発者が安全な製品を実装し、展開を通じて維持できるよう、製品セキュリティリソース(AskAI 搭載)、ユーザーガイダンス、トレーニングリソースを提供します。当社のソフトウェアドキュメントサイト、docs.silabs.comおよびセキュリティ脆弱性に関する FAQをご覧ください。
- トレーニング・リソースと開発者支援: Silicon Labs は、ワイヤレス、セキュリティ、ソフトウェア、アプリケーション・ドメインにわたる Tech Talks、Works With オンデマンド・セッション、ウェビナー、構造化されたカリキュラムなどを含む、安全で準拠した製品を実装するお客様を支援するための幅広い公開トレーニング・エコシステムを提供しています。詳細については、上の各リンクをクリックしてください。
技術資料
- シリーズ 3の技術文書: シリーズ 3のワイヤレス・プラットフォーム・ページは、製品情報、技術リソース、ソフトウェア文書、ハードウェア文書、開発ツールをお客様に提供します。また、SDK サポートポリシー、SEMS、およびハードウェア寿命コミットメントに関する情報も提供し、次世代 IoT 設計の安全な実装とライフサイクルの採用をサポートします。シリーズ 3プラットフォームの詳細をご覧ください。
- Simplicity Studio での SBOM 生成: Simplicity Studio は、サポートされている SLC プロジェクト用の SPDX および CycloneDX 形式で SBOM アーティファクトを自動的に生成し、顧客が依存関係の可視性とソフトウェアの透明性を管理できるようにします。SBOM 生成の詳細はこちら。
報告要件
- PSIRT および脆弱性開示プログラム: Silicon Labs は、製品ライフサイクル全体を通じて協調的な脆弱性処理をサポートするために、公開された脆弱性報告チャネル、開示ポリシー、および対応目標を運用しています。当社のセキュリティ脆弱性開示ポリシーはこちらでお読みください。
- MITRE による CVE Numbering Authority(CNA): Silicon Labs は、2021年11 月以来、MITRE の CNA です。これまで、32か国の201組織のみがCNAとしてCVEプログラムに参加しています。Silicon Labs が発行したCVEのリストをご覧ください。Silicon Labs は、単一報告プラットフォームが2026年9月に利用可能になった時点で、EU が指示するセキュリティ・レポーティング要件に従います。
- セキュリティ脆弱性への対処:Silicon Labs は、セキュリティ脆弱性の修正を含むソフトウェアの更新を提供しています。詳細についてはSDKリリースおよびメンテナンスポリシーを参照してください。
FAQ
このFAQでは、CRAの準備、製品ライフサイクルの整合性、文書化、脆弱性の処理に関する実用的な質問について取り上げています。
- トレーニング
トレーニング
ウェビナー
Silicon Labs で世界の IoT セキュリティ規制に先んじる
IoTセキュリティトレーニング:Works With 2022
当社の IoT セキュリティ・トレーニングでは、規制やトレンド、ハードウェア、ソフトウェアなど、IoT デバイスのあらゆる側面を安全に保護する方法をレビューします。
IoT セキュリティ・セッション:
- SIOT-101: IoT セキュリティ規制とそのイノベーションの推進方法
- SIOT-102: 規制により、IoT デバイスに対するセキュリティ保証が要求される
- SIOT-104: TrustZone および Secure Vault とワイヤレススタックとの統合
- SIOT-201: IoT 製品の真正性を検証するためのセキュリティの適用
- SIOT-203: IoT デバイスとセキュリティ管理のオンボーディング
- サービス
サービス
カスタム部品製造サービス(CPMS)
高度なセキュリティと独自の証明書で、ワイヤレス・ハードウェアと MCU をカスタマイズします。
IoT デバイスの構築は、かつては、コードを開発し、それをチップ上に照射し、製造するという簡単なものでした。今日、IoT デバイスメーカーにとって、セキュリティは究極の課題となっています。IoT デバイスは、アウトソーシングされた初期の製造プロセスから始まり、サプライチェーン全体を通じて深刻なセキュリティの脅威に直面しています。
大容量コネクテッドデバイス用 CPMS
- リソース
リソース
注目の IoT セキュリティリソース
- 脆弱性を報告する
脆弱性を報告する
脆弱性を発見しましたか?
当社の製品セキュリティ・インシデント対応チーム(PSIRT)は、当社製品で発見された脆弱性が確実に軽減され、責任を持って伝達されるようにする責任を負っています。セキュリティの脅威を検知した場合は、お知らせください。
Security advisories are published to the Silicon Labs Security Advisory GitHub repository.
脆弱性報告の詳細については、FAQページをご覧ください。
Security Vulnerability and Bug Bounty Program
All researchers need to report security vulnerabilities using the steps below.
1. Register as a researcher through our Community and click on Register to begin registration.

2. You must register as a Research User to participate in the Vulnerability and Bug Bounty Program.

3. Fill in all the mandatory details, read the Silicon Labs Vulnerability Disclosure Policy, and check the box to register.

4. Once you have completed registration or logged in as a researcher, you will need to select the "Vulnerability Disclosure" option in the menu, followed by "Vulnerability Report Submission" to submit the vulnerability details.

5. Once the report is received, the process, including response targets, will apply per the guidelines in our Security Vulnerability Disclosure Policy.
For other frequently asked questions, refer to the Researcher FAQ page.
Silicon Labs と当社のユーザーの安全性を守るためにご協力いただきありがとうございます。